CyberSec Recon Console
AktywnyTerminal-first toolkit dla operatorów cybersecurity: recon DNS i web, walidacja hosta, audyt konfiguracji oraz raporty Markdown i JSON.
Technologie
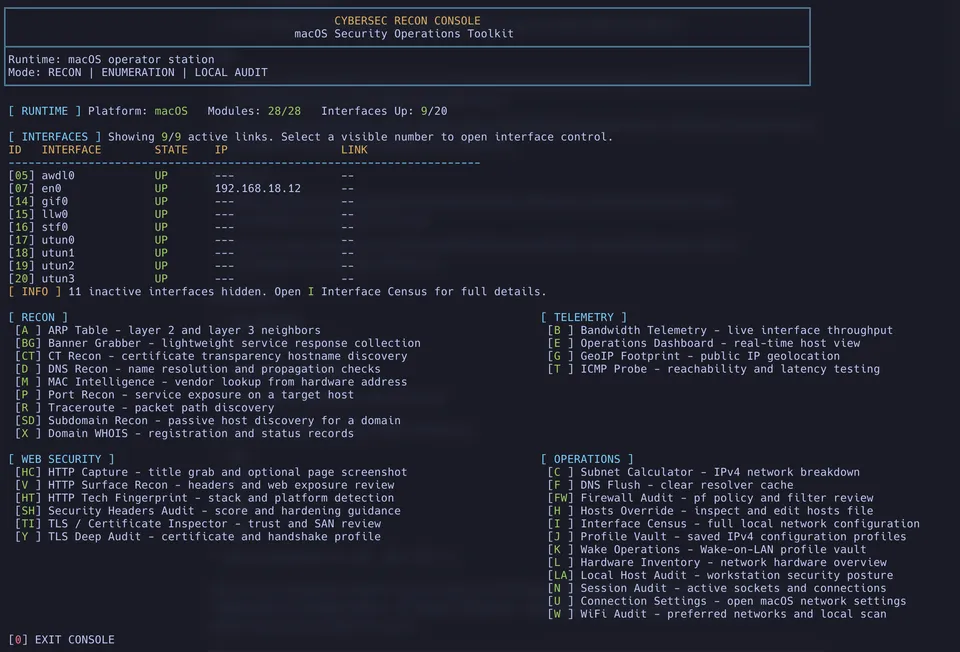
CyberSec Recon Console to autorskie narzędzie open source dla osób, które wolą pracować w terminalu niż w ciężkich panelach. Projekt łączy szybki rekonesans, lokalną walidację hosta, przegląd powierzchni webowej i generowanie raportów w jednym operatorskim CLI.
Co rozwiązuje
Narzędzie powstało z potrzeby zebrania typowych czynności recon i posture review w przewidywalny przepływ pracy. Zamiast przełączać się między wieloma komendami i notatkami, operator może uruchomić spójny zestaw modułów, zebrać wynik i zachować go jako materiał do dalszej analizy.
Zakres funkcji
- DNS, WHOIS, RDAP, ASN/BGP i certificate transparency recon
- przegląd nagłówków bezpieczeństwa, cookies, CORS, robots.txt i sitemap
- fingerprinting technologii HTTP, tytułów stron i ekspozycji katalogów
- inspekcja OAuth/OIDC, JWKS i tokenów JWT
- audyt lokalnego hosta, firewall, interfejsy, telemetria DNS i HTTP reachability
- raporty jako artefakty do triage, dokumentacji i follow-upu
Założenia projektowe
Projekt ma osobne warianty runtime dla Linuxa i macOS, zamiast jednego kompromisowego trybu cross-platform. Dzięki temu moduły mogą korzystać z zachowań specyficznych dla systemu tam, gdzie ma to znaczenie operacyjne.
Za co odpowiada projekt
Projekt porządkuje moje podejście do narzędzi security: terminal-first, ograniczony zakres i raport jako artefakt do dalszej analizy. Ważna jest tu nie sama lista technik recon, lecz sposób ułożenia ich w powtarzalny przepływ pracy operatorskiej.